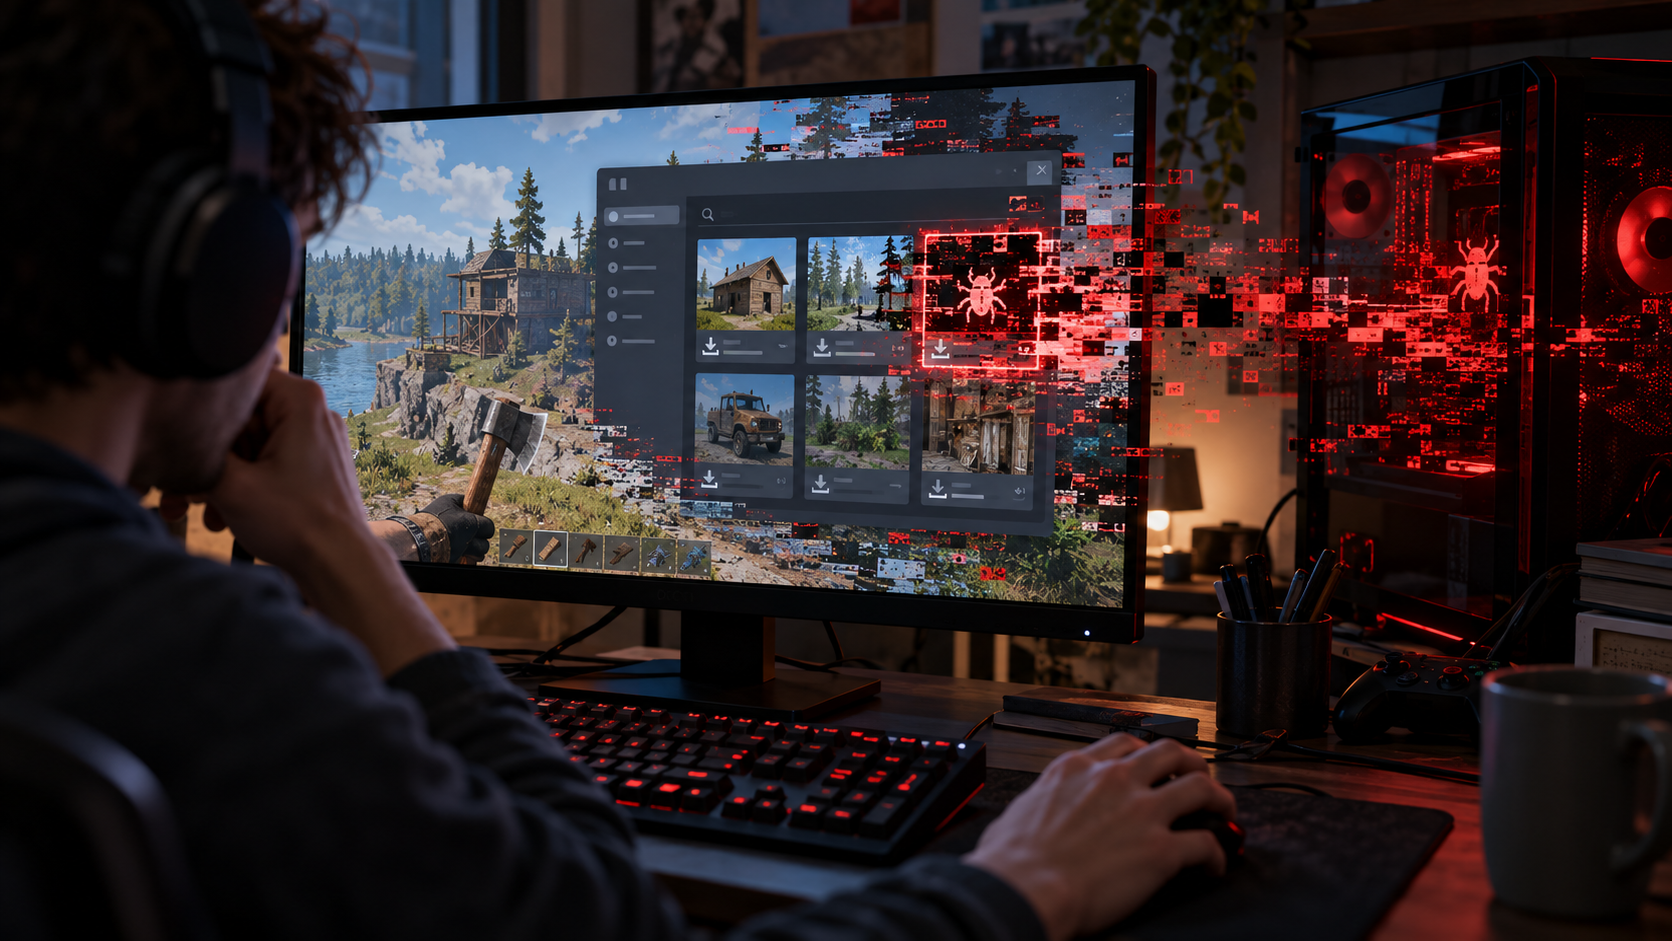
Twitch vuelve a poner el foco en la seguridad de los streamers después de que una investigación demostrara que un mensaje enviado por un espectador podía acabar provocando la ejecución de código en el ordenador desde el que se realizaba una retransmisión.
Si creías que la inteligencia artificial tenía la culpa esta vez, mira los detalles de esta publicación, para entender mejor el fallo.
Eso no significa, ni mucho menos, que cualquier comentario publicado en Twitch pueda tomar el control de un PC. Para que el ataque funcionara tenían que coincidir varias condiciones muy concretas: un overlay de chat desarrollado de forma insegura, determinadas versiones de OBS Studio y componentes del navegador integrado que no estaban suficientemente actualizados.
La investigación comenzó precisamente con uno de esos overlays personalizados que muchos streamers utilizan para mostrar el chat durante sus emisiones. Son herramientas muy comunes. Permiten añadir comentarios, alertas, animaciones, donaciones y otros elementos encima del vídeo.
El problema estaba en la forma en la que ese overlay trataba los mensajes enviados por los espectadores. En lugar de procesarlos únicamente como texto, introducía directamente ese contenido como HTML sin aplicar correctamente los filtros necesarios.
A simple vista puede parecer un detalle menor, pero cambia por completo el escenario. Lo que debería ser solo un comentario escrito por un usuario podía terminar interpretándose como parte de una página web.
Los investigadores comprobaron así que existía una vulnerabilidad de tipo cross-site scripting, conocida habitualmente como XSS. Este tipo de fallo puede permitir que código JavaScript introducido por un tercero termine ejecutándose dentro de una aplicación vulnerable.
La situación cobra todavía más importancia porque OBS Studio es una de las herramientas más utilizadas para emitir contenido tanto en Twitch como en otras plataformas. Entre sus funciones se encuentra Browser Source, que permite cargar prácticamente cualquier contenido web dentro de una escena.
Chats, alertas de seguidores, marcadores, widgets o servicios externos pueden funcionar de esta manera. Para hacerlo posible, OBS utiliza tecnología basada en Chromium mediante Chromium Embedded Framework, más conocido como CEF.
Cómo Twitch podía convertirse en una puerta de entrada
El problema no terminaba con la posibilidad de ejecutar JavaScript.
Según la investigación de Orange Cyberdefense, la versión de Chromium incluida en el entorno utilizado durante las pruebas incorporaba una versión del motor V8 afectada por CVE-2024-7971.
Esta vulnerabilidad del motor JavaScript de Chromium abría la posibilidad de avanzar desde el código ejecutado inicialmente en el overlay hasta la ejecución de código nativo en el ordenador.
Había otro elemento que facilitaba la cadena de ataque. Durante las pruebas, el sandbox de Chromium se encontraba deshabilitado dentro del navegador integrado de OBS.
El sandbox funciona como una barrera de seguridad. Su objetivo es limitar lo que puede hacer una página web aunque consiga explotar alguna vulnerabilidad del navegador. Al no estar activo, los investigadores pudieron continuar el ataque sin tener que encontrar un segundo fallo específico para escapar de ese entorno aislado.
Las pruebas se realizaron utilizando OBS Studio 32.2.2 sobre un equipo con Windows 11 actualizado. Los investigadores lograron reproducir la cadena completa durante julio de 2026.
El problema fue comunicado al equipo de OBS el 19 de agosto. Apenas un día después, el proyecto confirmó que ya estaba trabajando en una actualización de CEF. Más adelante también comenzaron las pruebas para volver a activar el sandbox del navegador integrado.
La investigación se hizo pública el 22 de septiembre de 2026, después de varias semanas de coordinación entre los responsables del descubrimiento y el proyecto OBS.
Durante ese tiempo se introdujeron cambios relacionados con el navegador integrado tanto en el componente obs-browser como en el propio OBS Studio.
El caso sirve además para recordar algo que muchas veces pasa desapercibido: actualizar una aplicación no siempre consiste únicamente en actualizar su interfaz o sus funciones principales. Dentro de programas como OBS funcionan otros componentes que también necesitan recibir correcciones de seguridad.
Hay otro matiz importante. Demostrar que este ataque es técnicamente posible no significa que todos los streamers de Twitch estén expuestos.
Una instalación estándar de OBS no permite que cualquier comentario del chat ejecute código automáticamente. El punto de entrada utilizado por los investigadores era un overlay desarrollado de forma insegura que interpretaba como HTML el contenido enviado por los espectadores.
Sin esa primera condición, el método descrito no funciona de la misma manera.
Tampoco estamos ante una vulnerabilidad general de Twitch. En este caso, el chat funciona simplemente como el canal utilizado para enviar el contenido preparado por el atacante.
El verdadero problema aparece después, cuando una herramienta externa recibe ese mensaje y lo procesa sin realizar las comprobaciones necesarias.
Qué deberían revisar los streamers de Twitch
Para quienes utilizan Twitch junto con OBS de manera habitual, una de las medidas más sencillas es mantener el programa actualizado y revisar de vez en cuando qué complementos están cargados mediante Browser Source.
Es bastante habitual que un streamer configure sus escenas una vez y mantenga durante meses o incluso años los mismos overlays, widgets y servicios de alertas. Mientras sigan funcionando, pocos usuarios tienen motivos para tocarlos.
El problema es que algunas de esas herramientas pueden haber dejado de recibir mantenimiento o seguir utilizando tecnologías antiguas.
También merece la pena prestar especial atención a cualquier herramienta que muestre directamente contenido escrito por los espectadores.
Un cuadro de chat, una alerta personalizada o un widget interactivo debería tratar siempre los mensajes recibidos como información potencialmente no fiable.
En la práctica, eso implica evitar herramientas que introduzcan directamente esos mensajes dentro de una página como código HTML sin aplicar filtros o sistemas de sanitización.
Mantener OBS actualizado también ayuda a reducir riesgos. Los investigadores avisaron al proyecto antes de publicar los detalles precisamente para que existiera margen para introducir mejoras relacionadas con CEF y con el aislamiento del navegador.
Utilizar durante demasiado tiempo versiones antiguas puede hacer que sigan presentes componentes que ya han recibido correcciones de seguridad en versiones posteriores, aunque aparentemente todo continúe funcionando con normalidad.
El caso demuestra además hasta qué punto una retransmisión moderna depende de muchas más herramientas de las que vemos en pantalla.
OBS puede ser el centro de la emisión, pero alrededor existen extensiones, páginas externas, servicios de alertas, bots, widgets y desarrollos personalizados. Cada uno añade una pieza más a un entorno que permanece conectado a Internet mientras dura el directo.
Para quienes desarrollan overlays destinados a Twitch, la conclusión es bastante clara: cualquier contenido enviado por un espectador debe considerarse potencialmente no fiable.
Escapar caracteres, validar la información recibida y evitar que una cadena procedente del chat pueda interpretarse como código ejecutable son prácticas básicas cuando se crean herramientas que terminarán funcionando dentro de un navegador.
Twitch refleja un riesgo cada vez más amplio
Lo ocurrido con Twitch y OBS también muestra cómo varias aplicaciones que parecen independientes pueden terminar formando parte de una misma cadena.
Un espectador escribe un mensaje en Twitch. Una herramienta externa lo recoge. OBS lo introduce dentro de una escena. Chromium termina representando ese contenido.
Si aparece un fallo en alguno de esos puntos, el problema puede extenderse al resto del sistema.
Por eso tampoco basta con mantener actualizado Windows o el navegador que utilizamos todos los días.
Aplicaciones como OBS incorporan sus propias tecnologías web. Es perfectamente posible tener Chrome actualizado en el ordenador y, al mismo tiempo, utilizar otro programa cuyo navegador integrado dependa de una versión diferente de Chromium.
Para Twitch, este tipo de investigaciones también pone sobre la mesa la seguridad del ecosistema que rodea al streaming profesional.
Muchos creadores utilizan el mismo ordenador para emitir, gestionar redes sociales, revisar correos electrónicos, almacenar archivos, administrar contenidos o acceder a servicios relacionados con su monetización.
Si una vulnerabilidad consigue salir del entorno de una retransmisión, las consecuencias podrían ir bastante más allá de que un directo se interrumpa durante unos minutos.
La parte positiva es que el ataque analizado necesita una combinación bastante específica de circunstancias y que el equipo de OBS conoció el problema antes de que los detalles se hicieran públicos.
Utilizar versiones recientes del programa, eliminar overlays desconocidos o abandonados y comprobar qué herramientas están procesando los mensajes del chat permite reducir considerablemente la superficie de exposición.
El episodio deja también una idea sencilla para cualquier creador de Twitch: un overlay no es únicamente un elemento decorativo.
En realidad, estamos hablando de contenido web ejecutándose dentro del mismo software que se utiliza para retransmitir.
Elegir herramientas que sigan recibiendo mantenimiento, revisar periódicamente las fuentes instaladas y mantener OBS actualizado son medidas relativamente simples. Y pueden marcar la diferencia entre un recurso pensado para mejorar la interacción con la audiencia y un problema de seguridad que nadie esperaba encontrar en pleno directo.
Para ampliar la información técnica sobre este caso relacionado con Twitch y OBS Studio, puede consultarse el análisis publicado por Orange Cyberdefense, donde los investigadores explican cómo combinaron el fallo del overlay con vulnerabilidades del navegador integrado para demostrar la ejecución de código en el equipo del streamer.

Especialista en comunicación corporativa y magíster en esta disciplina, con una sólida trayectoria en el ámbito de los nuevos medios, prensa y comunicación digital. Su trabajo se orienta a la creación de estrategias comunicativas innovadoras, la gestión de contenidos en entornos digitales y el fortalecimiento de la identidad de marca a través de plataformas online.